Domain edcz.de kaufen?
Wir ziehen mit dem Projekt
edcz.de um.
Sind Sie am Kauf der Domain
edcz.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain edcz.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie kann man Taschen und Rucksäcke aufbewahren?
Taschen und Rucksäcke können am besten aufbewahrt werden, indem man sie an einem trockenen Ort aufhängt oder in einem Schrank oder einer Schublade verstaut. Es ist wichtig, sie nicht zusammengequetscht oder geknickt zu lagern, um ihre Form und Funktionalität zu erhalten. Es kann auch hilfreich sein, sie vor dem Verstauen zu reinigen und gegebenenfalls zu imprägnieren, um sie vor Feuchtigkeit und Schmutz zu schützen. **
-
Wohin soll ich meine Taschen und Rucksäcke legen?
Es kommt darauf an, wo du dich befindest. In öffentlichen Orten wie Restaurants oder Geschäften gibt es oft Garderoben oder Schließfächer, in denen du deine Taschen und Rucksäcke sicher aufbewahren kannst. In anderen Situationen, wie zum Beispiel in der Schule oder am Arbeitsplatz, gibt es oft spezielle Bereiche, in denen du deine Taschen und Rucksäcke ablegen kannst. Es ist immer ratsam, deine Wertsachen sicher aufzubewahren und keine persönlichen Gegenstände unbeaufsichtigt zu lassen. **


Warum verbietet das Fitnessstudio Taschen und Rucksäcke auf dem Trainingsgelände?
Das Fitnessstudio verbietet möglicherweise Taschen und Rucksäcke auf dem Trainingsgelände aus Sicherheitsgründen. Durch das Verbot sollen mögliche Diebstähle oder Verletzungen vermieden werden. Außerdem kann das Verbot dazu dienen, den Platz im Fitnessstudio frei zu halten und Stolpergefahren zu minimieren. **
Was sind die üblichen Materialien für Stoffbegleiter wie Taschen oder Rucksäcke?
Die üblichen Materialien für Stoffbegleiter wie Taschen oder Rucksäcke sind Baumwolle, Leinen, Polyester und Nylon. Diese Materialien sind langlebig, strapazierfähig und können in verschiedenen Farben und Mustern hergestellt werden. Darüber hinaus werden auch Leder und Kunstleder häufig für hochwertige Stoffbegleiter verwendet. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
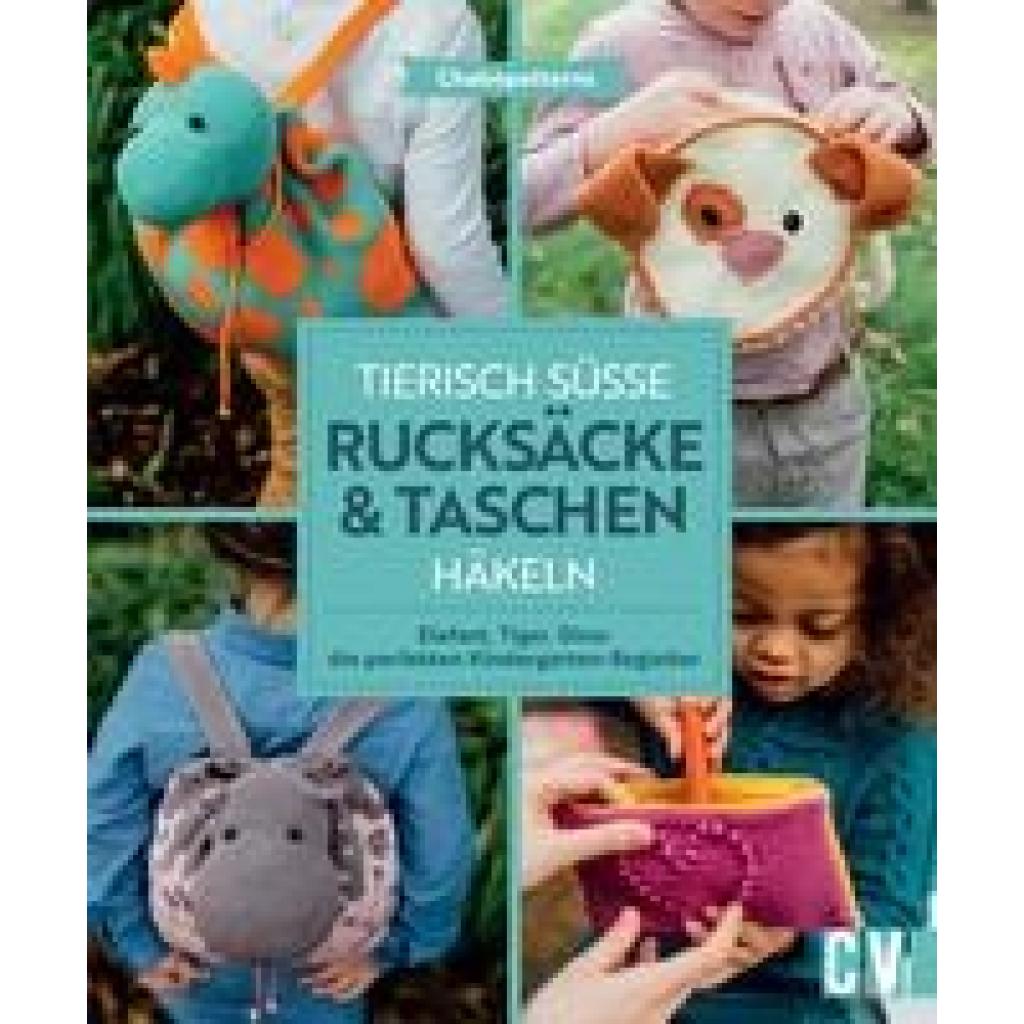
Chabepatterns: Tierisch süße Rucksäcke & Taschen häkelnTierisch süße Rucksäcke & Taschen häkeln , Tierische Begleiter: Häkelanleitungen für niedliche Tierrucksäcke, -taschen und -beutel Sie sind Kuscheltier, treuer Wegbegleiter und praktische Aufbewahrung in einem: Tierrucksäcke und -taschen. Ob es lieber eine Eulentasche, ein Schildkrötenrucksack oder eine Bärengürteltasche werden soll, müssen Sie und Ihr kleiner Liebling entscheiden. Wir zeigen Ihnen dann, wie es geht, die tierisch süße Tasche selbst zu häkeln. Und keine Sorge, wer im Häkeln noch nicht so firm ist, studiert zuerst den Theorieteil mit der Häkelschule. Pinguin, Tiger, Elefant, Dino und Co. eignen sich prima als Begleiter für den Kindergarten, die Vorschule oder den nächsten Familienausflug. Alle Anleitungen sind leicht verständlich und sowohl für Anfänger als auch fortgeschrittene Häkelfreunde geeignet. Tierisch süße Häkelfreunde für unterwegs sind das ideale Geschenk für Kinder. Häkeln für Kinder war mit diesem Buch noch nie so einfach. Jede Anleitung ist mit zahlreichen Step-by-step Fotos ausgestattet, sodass der Erfolg der Häkelprojekte garantiert ist. Schritt-für-Schritt-Anleitungen für süße Tierrucksäcke und -taschen Das Lieblingstier als Kindergartenbegleiter für jedes Kind Mit ausführlichem Theorieteil und Häkelgrundkurs , Dichtungen & Dichtungsringe > Motorkühlung , Erscheinungsjahr: 20230825, Autoren: Chabepatterns, Übersetzung: Lühning, Karen, Seitenzahl/Blattzahl: 121, Keyword: rucksack kinder; häkeln kinder; Geschenk für Kind; häkeltiere buch; Tasche häkeln; Häkelprojekte Tiere; Rucksack Kindergarten; Anleitung häkeln, Fachschema: Häkeln, Warengruppe: HC/Basteln/Handarbeiten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 242, Breite: 204, Höhe: 13, Gewicht: 562, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,22,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Vest Pack Unisex Black, Größe:L-XL - Taschen & Rucksäcke > Rucksäcke > Laufwesten - SchwarzVielseitige, körpernahe Laufweste für hochintensive Aktivitäten Der Vest Pack ist die perfekte Wahl, wenn du: - Bei intensiver Bewegung einfachen Zugang zu Flüssigkeit benötigst. - Auf optimale Aufbewahrung ohne viel Platzbedarf Wert legst. - Nach einem soften, leichten Laufrucksack mit körpernaher Passform suchst. Der Vest Pack ist der ultimative Begleiter für Trailrunning, Speed Hiking und andere hochintensive Aktivitäten. Die große, erweiterbare Rückentasche ist mit Trinksystemen kompatibel und sorgt für optimale Flüssigkeitszufuhr, ohne dich auszubremsen. In den zahlreichen Fächern verstaust du wichtige Dinge wie Snacks, Flüssigkeiten, Schlüssel und dein Handy. Der Vest Pack lässt sich ganz easy anwenden. Das Modell verfügt über zwei Vordertaschen mit sicheren Schlaufen, um die Wasserflaschen in Reichweite zu halten, zwei verstellbare Brustgurte für eine optimale, individuelle Passform und eine eingebaute Trillerpfeife für sichere Abenteuer. Der Rucksack wurde aus leichtem, DWR-behandeltem Material gefertigt und kombiniert Strapazierfähigkeit mit Komfort - perfekt für intensive Outdoor-Abenteuer ohne zusätzliches Gewicht.85,00 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man Taschen und Rucksäcke aufbewahren?
Taschen und Rucksäcke können am besten aufbewahrt werden, indem man sie an einem trockenen Ort aufhängt oder in einem Schrank oder einer Schublade verstaut. Es ist wichtig, sie nicht zusammengequetscht oder geknickt zu lagern, um ihre Form und Funktionalität zu erhalten. Es kann auch hilfreich sein, sie vor dem Verstauen zu reinigen und gegebenenfalls zu imprägnieren, um sie vor Feuchtigkeit und Schmutz zu schützen. **
-
Wohin soll ich meine Taschen und Rucksäcke legen?
Es kommt darauf an, wo du dich befindest. In öffentlichen Orten wie Restaurants oder Geschäften gibt es oft Garderoben oder Schließfächer, in denen du deine Taschen und Rucksäcke sicher aufbewahren kannst. In anderen Situationen, wie zum Beispiel in der Schule oder am Arbeitsplatz, gibt es oft spezielle Bereiche, in denen du deine Taschen und Rucksäcke ablegen kannst. Es ist immer ratsam, deine Wertsachen sicher aufzubewahren und keine persönlichen Gegenstände unbeaufsichtigt zu lassen. **
-
Warum verbietet das Fitnessstudio Taschen und Rucksäcke auf dem Trainingsgelände?
Das Fitnessstudio verbietet möglicherweise Taschen und Rucksäcke auf dem Trainingsgelände aus Sicherheitsgründen. Durch das Verbot sollen mögliche Diebstähle oder Verletzungen vermieden werden. Außerdem kann das Verbot dazu dienen, den Platz im Fitnessstudio frei zu halten und Stolpergefahren zu minimieren. **
-
Was sind die üblichen Materialien für Stoffbegleiter wie Taschen oder Rucksäcke?
Die üblichen Materialien für Stoffbegleiter wie Taschen oder Rucksäcke sind Baumwolle, Leinen, Polyester und Nylon. Diese Materialien sind langlebig, strapazierfähig und können in verschiedenen Farben und Mustern hergestellt werden. Darüber hinaus werden auch Leder und Kunstleder häufig für hochwertige Stoffbegleiter verwendet. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.